Betrug im Internet: Warum Phishing, Krypto-Scams und Fake-Webseiten immer schwerer zu erkennen sind
Ich beschäftige mich seit vielen Jahren täglich mit dem Internet und seit langer Zeit auch intensiv mit Kryptowährungen. Trotzdem gibt es inzwischen Nachrichten, bei denen selbst ich zweimal hinschauen muss.
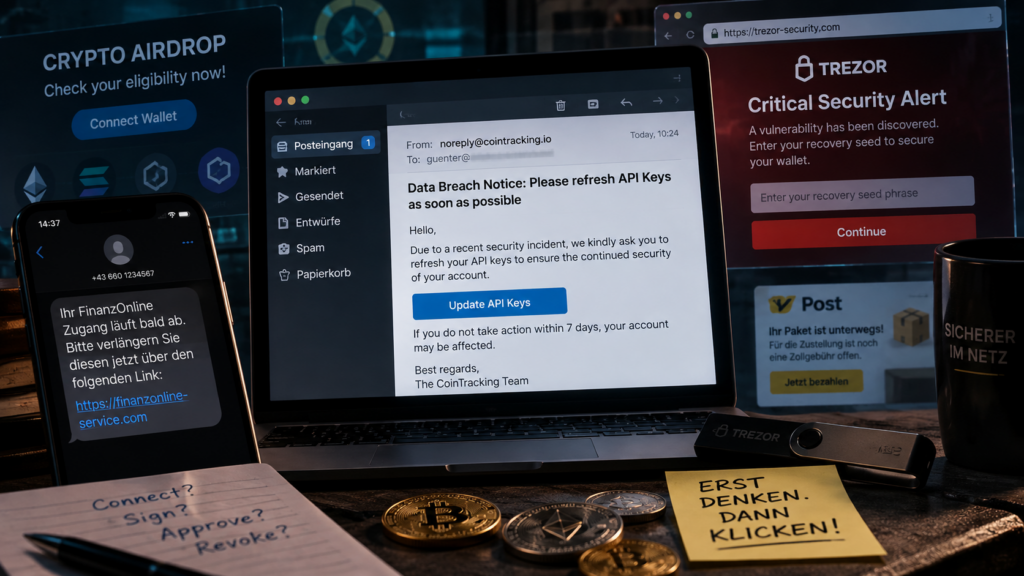
Gefälschte E-Mails waren früher häufig schnell zu erkennen: schlechtes Deutsch, merkwürdige Absender, primitive Webseiten oder irgendwelche Geschichten, bei denen eigentlich sofort klar war, dass etwas nicht stimmen kann. Diese Zeiten sind vorbei. Heute kopieren Betrüger komplette Webseiten, verwenden Original-Logos, imitieren Support-Mitarbeiter und schaffen es teilweise sogar, Nachrichten über legitime E-Mail-Systeme eines Unternehmens zu versenden.
Gerade im Kryptobereich erlebe ich immer wieder neue Varianten. Auf X erscheinen unter echten Beiträgen vermeintliche Projektaccounts und locken mit Airdrops, Abstimmungen oder einem harmlos klingenden „Check Eligibility“. Auf Telegram melden sich angebliche Support-Mitarbeiter. Eine kopierte Webseite sieht fast genauso aus wie das Original und am Ende soll nur noch schnell die Wallet verbunden werden.
Aber das Problem beschränkt sich längst nicht auf Kryptowährungen. Gefälschte Nachrichten kommen angeblich von FinanzOnline, der ID Austria, Banken, der Post, Microsoft oder anderen bekannten Unternehmen und Behörden.
Ich schreibe darüber nicht nur aus theoretischem Interesse. Ich bin selbst bereits mehrfach auf Betrüger und Phishing-Seiten hereingefallen und habe dabei auch Kryptowährungen verloren.
In diesem Beitrag möchte ich zunächst zusammentragen, welche Betrugsmaschen mir heute besonders gefährlich erscheinen, wie sie funktionieren und worauf ich inzwischen selbst achte.
⚠️ Die wichtigste Regel vorweg
Eine professionell aussehende E-Mail, ein bekannter Absender oder eine perfekt kopierte Webseite sind heute kein Beweis mehr dafür, dass eine Nachricht echt ist.
Im Zweifel den mitgeschickten Link nicht benutzen. Die bekannte Webseite oder App selbst öffnen und dort überprüfen, ob die Meldung wirklich existiert.
Inhaltsverzeichnis
Wie groß das Problem inzwischen geworden ist
E-Mail-Phishing: Trezor und CoinTracking als aktuelle Beispiele
FinanzOnline, ID Austria und Post
Krypto-Scams: Airdrop, Eligibility, Voting und Wallet-Drainer
Connect, Sign, Approve und Revoke
Telegram, Discord und der angebliche Support
WhatsApp, Kleinanzeigen, QR-Codes und Fake-Shops
Klassischer Investmentbetrug und Recovery Scams
KI, Deepfakes und neue Angriffsmethoden
Was tun, wenn es bereits passiert ist?
Meine persönlichen Sicherheitsregeln
1. Wie groß das Problem inzwischen geworden ist
Internetbetrug ist kein Randphänomen. Das österreichische Bundeskriminalamt registrierte für 2025 31.001 Fälle von Internetbetrug. Besonders bemerkenswert finde ich die Schadenshöhe beim sogenannten Cyber-Trading-Fraud, also professionellem Online-Anlagebetrug: Hier lag der bekannte Schaden 2025 bei rund 120 Millionen Euro. Das Bundeskriminalamt hat die Zahlen im Cyber Crime Report 2025 veröffentlicht.
Gleichzeitig verändert sich die Qualität der Angriffe. Das österreichische Bundeskriminalamt nennt aktuell unter anderem FinanzOnline, Banken, ÖGK, ID Austria, PVA, WKO, Österreichische Post und Microsoft-Tech-Support als häufig missbrauchte Namen bei Phishing- und Smishing-Maschen. Bundeskriminalamt
Für mich ist deshalb eine alte Frage inzwischen weniger hilfreich geworden: „Sieht diese Nachricht echt aus?“
Ich frage mich lieber: „Kann ich unabhängig von dieser Nachricht überprüfen, ob das überhaupt stimmt?“
Das ist ein kleiner, aber wichtiger Unterschied.
2. Trezor und CoinTracking: Wenn selbst der Absender nicht mehr genügt
Wie professionell solche Angriffe inzwischen werden können, zeigte sich gerade erst Anfang September. Am 9. September 2026 kam es beim E-Mail-Dienstleister Brevo zu einem Sicherheitsvorfall. Trezor verwendet Brevo für seine Newsletter. Nach Angaben von Trezor waren insgesamt 120 Brevo-Kundenaccounts betroffen und ein Angreifer konnte unter anderem über den Trezor-Account Phishing-Mails versenden.
Die Mail warnte vor einer angeblichen kritischen Sicherheitslücke mit dem Betreff „Critical Security Alert: STM32 Entropy Vulnerability“. Der enthaltene Link führte zu einer Anwendung, in der Nutzer ihr Wallet-Backup eingeben sollten.
Trezor behandelt rund 347.000 Newsletter-Adressen vorsorglich als möglicherweise dem Angreifer bekannt. Die betrügerische Domain wurde nach Unternehmensangaben innerhalb von etwa 20 Minuten abgeschaltet. Bis dahin hatten rund 2.500 Empfänger den Link geöffnet. Die eigentlichen Trezor-Wallet-, Produkt- und Account-Systeme waren nach Angaben des Unternehmens nicht betroffen. Trezor beschreibt den Vorfall hier ausführlich.
Das Entscheidende daran ist für mich: Die alte Regel „Prüfe einfach den Absender“ reicht nicht mehr aus.
Wenn ein legitimer E-Mail-Dienst kompromittiert wird, kann eine betrügerische Nachricht über einen Kommunikationsweg kommen, dem man bisher vertraut hat.
🔎 Mein Warnsignal bei CoinTracking
Die Phishing-Mail wirkte professionell. Misstrauisch wurde ich aus einem ganz anderen Grund: Sie war auf Englisch und wich damit von der Kommunikation ab, die ich von CoinTracking gewohnt war.
Ich habe den Link nicht angeklickt.
Die Lektion für mich: Nicht nur nach offensichtlichen Fehlern suchen. Auch kleine Abweichungen vom gewohnten Verhalten können ein Warnsignal sein.
Auch ich habe die aktuelle CoinTracking-Phishing-Mail bekommen
Fast gleichzeitig warnte CoinTracking vor einer Phishing-Mail mit dem Betreff „Data Breach Notice: Please refresh API Keys as soon as possible“. CoinTracking bestätigte am 9. September, dass es bei seinem externen E-Mail-Dienstleister zu einem Sicherheitsvorfall gekommen war. Die Nachricht stammte nicht von CoinTracking. Nutzer sollten insbesondere keine CoinTracking-Zugangsdaten oder API-Keys über die verlinkte Seite eingeben. Hier steht der aktuelle Sicherheitshinweis von CoinTracking.
Genau diese vermeintliche CoinTracking-Mail habe auch ich bekommen. Diesmal wurde ich allerdings sofort stutzig. Die Nachricht war auf Englisch verfasst, und das passte nicht zu der Kommunikation, die ich von CoinTracking gewohnt war. Ich habe deshalb den enthaltenen Link nicht angeklickt. Natürlich ist eine englische E-Mail allein kein Beweis für einen Betrug. Für mich war etwas anderes entscheidend: Die Nachricht wich von dem ab, was ich gewohnt war. Darauf achte ich inzwischen stärker. Andere Sprache? Ungewöhnliche Anrede? Plötzliche Sicherheitswarnung? Soll ich Zugangsdaten oder API-Keys bestätigen, obwohl ich selbst überhaupt nichts gemacht habe?
Manchmal verrät einen Betrug nicht der große offensichtliche Fehler. Es ist nur ein kleines Detail, bei dem man denkt: Moment – warum ist das diesmal anders?
3. FinanzOnline: Wenn das Finanzamt plötzlich nach Krypto fragt
Für österreichische Leser finde ich eine aktuelle FinanzOnline-Masche besonders interessant. Im Februar 2026 wurden massenhaft SMS verschickt, die vor einem angeblichen Ablaufen der FinanzOnline-Registrierung warnten. Der Link führte zu einem nachgebauten Portal. Dort wollten die Täter nicht nur persönliche Daten und Bankinformationen, sondern interessierten sich ausdrücklich auch für mögliche Kryptobestände und Unternehmensdaten. Anschließend konnten Opfer sogar auf eine weitere gefälschte Seite für das Onlinebanking weitergeleitet werden.
Besonders raffiniert finde ich ein Detail: Auf der Fake-Seite funktionierten einige Links tatsächlich. Impressum, Datenschutz, Sicherheitsinformationen oder Rechtsgrundlagen führten teilweise zu den echten Seiten des Finanzministeriums.
Das kann beim Überprüfen ein falsches Gefühl von Sicherheit erzeugen: Ich habe auf Datenschutz geklickt und bin beim echten Finanzministerium gelandet. Dann wird die Seite wohl stimmen. Nein. Die Betrüger haben einfach echte Unterseiten verlinkt.
ID Austria: Besonders gefährlich wird es, wenn ein Teil der Geschichte stimmt
Noch interessanter finde ich einen anderen Fall. Im Frühjahr 2026 erhielten Österreicher SMS, wonach ihr ID-Austria-Zertifikat bald ablaufen würde und über einen Link verlängert werden müsse. Das Perfide daran: Die Geschichte war nicht vollständig erfunden.
Zwischen Mai und August 2026 verloren tatsächlich rund 300.000 ID-Austria-Zertifikate ihre Gültigkeit. Die zuständigen Stellen verschickten aber keine SMS mit einem Link zur Verlängerung. Genau diese reale Situation nutzten die Betrüger für ihre Fake-Webseiten aus.
Das ist eine Lektion, die sich fast eins zu eins auf Krypto übertragen lässt. Ein Airdrop kann wirklich stattfinden. Ein Governance-Vote kann wirklich existieren. Eine neue Chain kann wirklich starten. Und trotzdem kann genau der Link, den ich gerade vor mir habe, gefälscht sein.
Post und Paket: Der Zufall macht den Betrug glaubwürdig
Im August 2026 warnte das österreichische Sicherheitsportal vor gefälschten Nachrichten der Österreichischen Post. Angeblich sei für ein Paket noch eine Zollgebühr offen und müsse über einen Link bezahlt werden. Die Täter wollten damit Bank- beziehungsweise Zahlungsdaten erbeuten.
Interessant ist für mich weniger die Masche selbst als die Psychologie dahinter. Die Post transportiert täglich rund 800.000 Pakete. Wenn Betrüger ihre Nachrichten massenhaft verschicken, treffen sie zwangsläufig auf sehr viele Menschen, die tatsächlich gerade auf ein Paket warten.
Dann denkt man: Woher wissen die, dass ich ein Paket erwarte? Wahrscheinlich wissen sie es gar nicht. Sie hatten einfach Glück.
4. Krypto-Scams: Wenn die Betrugsmasche genau zu meinem Alltag passt
Im Kryptobereich wird das Problem für mich noch einmal interessanter, weil ich viele der Dinge tatsächlich mache, die Betrüger als Köder verwenden. Ich nutze verschiedene Netzwerke, beschäftige mich mit Airdrops, verbinde Wallets, mache Swaps und habe über die Jahre an unterschiedlichen Projekten teilgenommen.
Wenn mir jemand schreibt: „Sie haben im Lotto gewonnen“ ist das für mich relativ leicht einzuordnen.
Wenn ich aber monatelang ein Netzwerk benutzt habe und plötzlich unter einem offiziellen X-Beitrag lese: AIRDROP IS LIVE oder CHECK YOUR ELIGIBILITY sieht die Sache anders aus. Die erfundene Geschichte passt zu etwas, das ich tatsächlich gemacht habe.
„Check Eligibility“ klingt besonders harmlos
Diese Variante halte ich für besonders gefährlich. Ich soll angeblich noch gar keine Token beanspruchen. Ich möchte lediglich nachsehen: Bin ich überhaupt berechtigt? Auch auf eine solche fingierte Eligibility-Abfrage bin ich selbst bereits hereingefallen.
Natürlich ist nicht jeder Eligibility Check gefährlich. Aber wenn eine vermeintliche Abfrage plötzlich eine Wallet-Verbindung, Signatur, Approval oder andere Berechtigung verlangt, sollte man genau hinsehen. Gerade bei einer öffentlichen Wallet-Adresse stelle ich mir inzwischen die Frage: Warum braucht eine Webseite für eine angeblich einfache Abfrage überhaupt diese Berechtigung?
Fake-Voting: Ich will doch nur abstimmen
Dasselbe funktioniert mit Governance.
VOTE NOW, Proposal #…, Connect Wallet to Vote
Auch hier erwartet man zunächst keinen finanziellen Vorgang. Man möchte schließlich nur abstimmen. Deshalb behandle ich inzwischen Claim, Eligibility, Vote, Verify und Mint ähnlich vorsichtig. Nicht die Beschriftung auf dem Button entscheidet darüber, was passiert.
Entscheidend ist, was meine Wallet anschließend tatsächlich von mir verlangt.
X: Der Betrüger steht direkt unter dem echten Beitrag
Das ist eine der Maschen, auf die ich selbst hereingefallen bin. Man befindet sich tatsächlich auf dem echten X-Account eines Projekts. Der ursprüngliche Beitrag ist echt.
Direkt darunter antwortet ein Account. Gleiches Logo. Fast gleicher Name. Professionelle Grafik. Und ein Link zum angeblichen Airdrop, Vote oder Eligibility Check.
Der Denkfehler ist schnell passiert: Ich bin doch auf dem offiziellen X-Account. Ja. Aber der Kommentar darunter muss nicht vom offiziellen Account stammen.
Deshalb kontrolliere ich heute nicht nur den ursprünglichen Beitrag. Ich kontrolliere den Account, von dem genau der Link stammt, den ich anklicken möchte.
5. Connect, Sign, Approve und Permit sind nicht dasselbe
Bei diesem Thema möchte ich nicht alles in einen Topf werfen. Eine Wallet lediglich zu verbinden bedeutet nicht automatisch, dass eine Webseite sämtliche Coins stehlen kann. Entscheidend ist, was anschließend passiert.
🔐 Nicht alles bedeutet dasselbe
CONNECT → Wallet verbinden
SIGN → Nachricht oder Berechtigung signieren
APPROVE / PERMIT → einem Smart Contract Rechte einräumen
TRANSAKTION → eine Aktion auf der Blockchain ausführen
Entscheidend ist nicht, was auf der Webseite auf dem Button steht, sondern was meine Wallet tatsächlich von mir verlangt.
Ein Connect kann zunächst lediglich die öffentliche Wallet-Adresse offenlegen. Eine Signatur kann beispielsweise zur Anmeldung verwendet werden, abhängig von ihrem Inhalt aber auch eine andere Bedeutung haben. Ein Token-Approve kann einem Smart Contract dagegen erlauben, bestimmte Token auszugeben.
Deshalb frage ich heute nicht nur: Habe ich meine Wallet verbunden? Sondern: Was habe ich danach tatsächlich unterschrieben oder freigegeben?
Disconnect ist nicht Revoke – das habe ich teuer gelernt
Diesen Unterschied habe ich selbst auf unangenehme Weise kennengelernt. Nach einem früheren Phishing-Vorfall waren Token aus einer meiner Wallets verschwunden. Etwa zwei Wochen später kaufte beziehungsweise übertrug ich wieder Token auf dieselbe Wallet. Auch diese wurden abgezogen.
Die gefährliche Berechtigung war weiterhin vorhanden. Erst danach beschäftigte ich mich intensiver mit Revoke, also dem Widerrufen bestehender Token-Berechtigungen. Das gehört für mich heute zu den wichtigsten Lektionen aus meinen eigenen Fehlern:
⚠️ Disconnect ist nicht Revoke
Eine Wallet von einer Webseite zu trennen und eine Onchain-Berechtigung zu widerrufen sind zwei verschiedene Dinge.
Ein Klick auf „Disconnect“ beseitigt nicht automatisch eine bereits auf der Blockchain erteilte Approval.
Auch ein Hardware-Wallet kann nicht jede eigene Fehlentscheidung verhindern
Hardware-Wallets schützen private Schlüssel sehr gut davor, einfach vom Computer ausgelesen zu werden. Daraus darf aber nicht der falsche Schluss entstehen, dass mit einem Hardware-Wallet nichts passieren kann.
Wenn ich selbst eine bösartige Transaktion bestätige, kann das Gerät nicht grundsätzlich wissen, dass ich gerade einem Betrüger vertraue. Der Bildschirm des Hardware-Wallets ist deshalb nicht nur eine lästige zusätzliche Bestätigung. Er ist die letzte Kontrollinstanz.
🚨 Die Seed Phrase bleibt meine absolute rote Linie
Bei allen neuen Angriffsmethoden gibt es eine Regel, die erstaunlich einfach geblieben ist:
Meine Seed Phrase beziehungsweise mein Wallet-Backup gebe ich niemals auf einer Webseite ein.
❌ Nicht für einen Airdrop. ❌ Nicht für einen Sicherheitscheck. ❌ Nicht für eine Wallet-Synchronisierung. ❌ Nicht für ein Update. ❌ Nicht beim Support. ❌ Und auch nicht, weil eine E-Mail behauptet, meine Wallet sei akut gefährdet.
Der aktuelle Trezor-Fall zeigt das sehr deutlich. Trezor stellte klar, dass Nutzer, die lediglich den Link geöffnet, aber ihr Wallet-Backup nicht eingegeben hatten, dadurch allein keine gefährdeten Assets hatten. Wer das Backup eingegeben hatte, sollte seine Vermögenswerte dagegen sofort auf eine neue Wallet übertragen.
6. Telegram, Discord und der angebliche Support
Telegram und Discord ist für mich im Kryptobereich ein eigenes Kapitel. Man stellt in einer offiziellen Gruppe eine technische Frage und kurze Zeit später erscheint eine private Nachricht:
„Hello Sir, I’m from support.“ Profilbild stimmt. Name sieht fast richtig aus. Und der angebliche Support kennt sogar mein Problem – schließlich konnte er die öffentliche Unterhaltung lesen. Dann soll die Wallet „synchronisiert“, eine Webseite geöffnet oder irgendeine Transaktion bestätigt werden.
Meine Regel ist inzwischen einfach: Wenn mich angeblicher Krypto-Support ungefragt privat anschreibt, gehe ich zunächst davon aus, dass es ein Betrüger ist. So gut wie immer ist es auch so. Das mag streng klingen. Nach meinen Erfahrungen ist mir das lieber als das Gegenteil.
7. Nicht jeder Betrug braucht einen Hacker
Viele erfolgreiche Internetbetrügereien haben erstaunlich wenig mit einem technischen Angriff zu tun. Der Täter muss meinen Computer nicht hacken. Es genügt, wenn er meine Entscheidung manipuliert.
Das sieht man beispielsweise bei Kleinanzeigen. Im Februar 2026 dokumentierte das österreichische Sicherheitsportal einen Fall, bei dem ein angeblicher Käufer mit einem gestohlenen Reisepassfoto und gefälschten Bankbelegen Vertrauen aufbaute. Der Verkäufer sollte schließlich 1.080 Euro vermeintliche Transportkosten bezahlen, damit eine angeblich bereits angewiesene Zahlung freigegeben werde. Tatsächlich gab es diese Zahlung nicht. Onlinesicherheit
Im März wurde sogar vor einem gefälschten Willhaben-Abrechnungsportal gewarnt, bei dem ein Chatbot auf Fragen des Opfers reagieren konnte. Onlinesicherheit
Das ist für mich ein gutes Beispiel dafür, was sich verändert: Eine professionell wirkende Unterhaltung ist heute ebenfalls kein Beweis mehr dafür, dass auf der anderen Seite tatsächlich ein seriöser Mitarbeiter sitzt.
QR-Codes: Phishing muss nicht einmal wie ein Link aussehen
Auch QR-Codes werden für Betrug eingesetzt. Im April 2026 wurde in Österreich vor gefälschten Post-Rechnungen im Zusammenhang mit Kleinanzeigen gewarnt. Das vermeintliche Dokument sollte beweisen, dass eine Ware bereits verschickt worden war. Darauf befand sich ein QR-Code. Wer ihn scannte, gelangte auf eine gefälschte Zahlungsseite, auf der Kreditkarteninformationen abgegriffen wurden. Onlinesicherheit
Das Problem daran ist offensichtlich: Bei einem normalen Link kann ich zumindest versuchen, die Adresse vorher zu erkennen. Beim QR-Code sehe ich zunächst nur das Quadrat.
Deshalb kontrolliere ich auch nach dem Scannen die Zieladresse, bevor ich weitermache.
8. Der klassische Investmentbetrug funktioniert noch immer
Bei all den neuen technischen Möglichkeiten darf man die alten Methoden nicht unterschätzen. Ich bin selbst ungefähr 2018 auf einen klassischen Investmentbetrug hereingefallen. Ein angeblicher Trader aus England kontaktierte mich und ich zahlte zunächst 250 Euro per Kreditkarte ein. Auf der Plattform wurden anschließend tolle Ergebnisse und Gewinne angezeigt. Er kontaktierte mich über Wochen regelmäßig per Telefon, bewegte mich mehr einzuzahlen.
Heute ist für mich der entscheidende Punkt offensichtlich: Eine Zahl auf einer Webseite ist noch kein Vermögen. Wenn ich 20.000 Euro Gewinn angezeigt bekomme, aber keinen Euro davon auszahlen kann, habe ich keine 20.000 Euro.
Noch gefährlicher wird es, wenn anfangs tatsächlich ausgezahlt wird
Bei meinem mit Abstand größten Betrugsfall ging der Täter wesentlich geschickter vor. Er versprach mir Renditen auf Bitcoin – und zahlte diese zunächst tatsächlich. Woche für Woche. Dadurch entstand Vertrauen. Ich erhöhte meinen Einsatz. Die Rendite kam wieder. Ich erhöhte erneut. Erst als wesentlich größere Beträge im Spiel waren, begannen die Probleme mit den Auszahlungen.
Diesen Fall möchte ich im zweiten Artikel anhand meiner noch vorhandenen Chatverläufe ausführlich rekonstruieren. Denn daran lässt sich etwas zeigen, das bei Betrug oft unterschätzt wird: Ein Betrüger muss mir nicht sofort Geld wegnehmen. Er kann mir zunächst sogar Geld geben, um mein Vertrauen zu kaufen.
„Noch eine Zahlung, dann bekommst du alles“
Irgendwann verändert sich die Situation. Die Auszahlung ist plötzlich blockiert. Es fehlt angeblich noch eine Gebühr. Eine Steuer. Eine Sicherheitsleistung. Eine Freischaltung. Oder einfach noch eine weitere Einzahlung.
Von außen ist die richtige Reaktion offensichtlich: Keinen weiteren Cent schicken. Innerhalb der Situation fühlt sich die Entscheidung aber anders an. Im Kopf lautet die Frage irgendwann nicht mehr: Soll ich noch mehr Geld investieren? Sondern: Soll ich noch diesen Betrag schicken, damit ich mein bereits eingesetztes Geld zurückbekomme? Genau hier liegt für mich eine der wichtigsten Erkenntnisse aus meiner eigenen Geschichte:
Unter emotionalem Stress tut man manchmal Dinge, die man in einer ruhigen Situation niemals tun würde.
Das ist keine theoretische Erkenntnis für mich. Ich habe es selbst erlebt.
9. Der Betrug nach dem Betrug
Eine besonders perfide Variante sind sogenannte Recovery Scams. Jemand hat bereits Geld oder Kryptowährungen verloren und berichtet darüber öffentlich. Kurz darauf meldet sich vielleicht jemand: „I can recover your crypto.“
Oder ein angeblich zufriedener Kunde empfiehlt einen „Hacker“, „Blockchain-Experten“ oder Ermittler, der gestohlene Coins zurückholen könne. Das Opfer möchte sein Geld natürlich zurück. Genau dieser Wunsch wird nun zum Köder für den nächsten Betrug.
Das österreichische Bundeskriminalamt warnt ebenfalls vor verschiedenen Formen des Anlage- und Folgebetrugs; generell umfasst das aktuelle Präventionsangebot inzwischen unter anderem Anlagebetrug, falsche Behördennachrichten, Love Scam, Fake-Shops, Kleinanzeigenbetrug und Identitätsdiebstahl. Bundeskriminalamt
Für mich gilt deshalb: Wer mich nach einem Verlust ungefragt kontaktiert und verspricht, meine Kryptowährungen zurückzuholen, bekommt weder Geld noch Zugang zu meiner Wallet.
KI macht Betrug glaubwürdiger – nicht unbedingt komplizierter
Künstliche Intelligenz verändert dieses Feld zusätzlich. Perfektes Deutsch ist kein Problem mehr. Eine persönliche Nachricht lässt sich automatisiert erstellen. Ein Chatbot kann Rückfragen beantworten. Bilder, Stimmen und Videos können manipuliert werden.
Auch das österreichische Bundeskriminalamt stellte für 2025 eine weitere Nutzung von KI durch Kriminelle fest. Bundeskriminalamt
Damit fällt ein Warnsignal weg, auf das man sich früher gerne verlassen hat: „So professionell kann ein Betrüger gar nicht schreiben.“ Doch. Genau das kann er inzwischen.
Hinzu kommen neue Varianten, bei denen nicht einmal unbedingt das Passwort gestohlen werden muss. Das FBI warnte am 1. September 2026 beispielsweise vor OAuth Consent Phishing. Dabei werden Opfer dazu gebracht, einer bösartigen Anwendung Zugriff auf ihr eigentlich legitimes Konto zu erlauben. Das Passwort muss der Täter dafür nicht zwangsläufig erhalten. Internet Crime Complaint Center
Für mich hat das erstaunliche Ähnlichkeit mit dem Kryptobereich: Nicht nur Passwörter und Private Keys sind wertvoll. Berechtigungen sind es ebenfalls.
Warum auch erfahrene Menschen darauf hereinfallen
Nach einem Betrug hört man schnell: „Wie kann man nur darauf hereinfallen?“ Ich habe mir diese Frage nach meinen eigenen Verlusten ebenfalls gestellt. Aber damit macht man es sich zu einfach.
Betrüger arbeiten mit sehr normalen menschlichen Reaktionen: Autorität, Angst, Belohnung, Zeitdruck, Vertrauen und der Sorge, bereits eingesetztes Geld endgültig zu verlieren.
„Ihr FinanzOnline-Zugang läuft ab.“ „Ihre Wallet ist gefährdet.“ „Ihr Airdrop kann jetzt geclaimt werden.“ „Sie müssen nur noch diese Gebühr bezahlen.“ „Nur noch heute.“ Alles hat dasselbe Ziel: Ich soll handeln, bevor ich in Ruhe darüber nachdenke.
Im Kryptobereich kommt für mich noch etwas hinzu. Je aktiver jemand ist, desto glaubwürdiger können manche Angriffe wirken.
Wer nie Airdrops nutzt, ignoriert „Check Eligibility“. Wer tatsächlich auf verschiedenen Chains unterwegs ist, Airdrops farmt und Wallets verbindet, denkt möglicherweise: Das könnte wirklich eines meiner Projekte sein. Erfahrung reduziert das Risiko. Sie macht aber niemanden unverwundbar.
10. Was tun, wenn es bereits passiert ist?
Hier sollte man zunächst unterscheiden, was tatsächlich passiert ist.
🚨 Gerade auf einen Betrug hereingefallen? Jetzt nicht in Panik weiterklicken
Entscheidend ist zuerst, was genau passiert ist:
Habe ich nur einen Link geöffnet,
ein Passwort eingegeben,
eine Wallet-Berechtigung erteilt
oder sogar meine Seed Phrase weitergegeben?
Je nachdem sind völlig unterschiedliche Schritte notwendig.
Was ist passiert?
Was ich jetzt tun würde
Nur einen verdächtigen Link geöffnet
Seite schließen und nichts weiter eingeben oder bestätigen. Allein das Öffnen bedeutet nicht automatisch einen Konten- oder Walletverlust.
Passwort auf Fake-Seite eingegeben
Echte Seite manuell öffnen, Passwort sofort ändern, aktive Sitzungen und 2FA kontrollieren. Wiederverwendete Passwörter auch bei anderen Diensten ändern.
Bank-/Kreditkartendaten eingegeben
Bank oder Kartenanbieter sofort über die bekannten offiziellen Kontaktdaten informieren.
Wallet nur verbunden
Prüfen, ob danach Signaturen, Approvals oder Transaktionen erfolgt sind. Das machst du bei Revoke.cash
Approve/Permit erteilt
Bestehende Berechtigungen über einen vertrauenswürdigen Weg prüfen und gefährliche Berechtigungen widerrufen.
Seed Phrase/Private Key eingegeben
Wallet als kompromittiert betrachten und Vermögenswerte auf eine sicher neu erzeugte Wallet übertragen.
Geld oder Krypto bereits gestohlen
Transaktions-Hashes, Wallet-Adressen, E-Mails, Chats, Screenshots, URLs und Zeitpunkte sichern; betroffene Anbieter beziehungsweise Zahlungsdienstleister kontaktieren und Anzeige erwägen.
Gerade Beweise würde ich nicht vorschnell löschen. Das Bundeskriminalamt empfiehlt bei Phishing-/Quishing-Fällen ebenfalls, Screenshots und andere Beweismittel zu sichern und bei bereits übermittelten Daten das echte betroffene Unternehmen zu kontaktieren. Bundeskriminalamt
Bei Krypto sind Transaktions-Hashes und Wallet-Adressen zusätzlich wertvoll, weil die Blockchain-Transaktionen später weiterhin nachvollziehbar bleiben.
11. Meine persönlichen Sicherheitsregeln
Nach meinen eigenen Erfahrungen sind für mich einige Regeln wichtiger geworden als jede einzelne Sicherheitssoftware.
Dringlichkeit macht mich misstrauisch. Je stärker jemand auf sofortiges Handeln drängt, desto eher unterbreche ich den Vorgang.
Ich verlasse den Kommunikationsweg. Kommt eine Warnung per E-Mail oder SMS, öffne ich die bekannte Webseite beziehungsweise App selbst, statt einfach den mitgeschickten Link zu verwenden.
Meine Seed Phrase gebe ich niemals auf einer Webseite ein.
Bei X prüfe ich nicht nur den ursprünglichen Beitrag, sondern genau den Account, von dem der Link stammt.
Claim, Vote und Eligibility Check behandle ich gleichermaßen vorsichtig.
Ich schaue genau hin, was meine Wallet tatsächlich von mir verlangt.
Disconnect und Revoke sind zwei verschiedene Dinge.
Größere langfristige Kryptobestände gehören für mich nicht auf dieselbe Wallet wie experimentelle Airdrop-, DeFi- oder Testaktivitäten.
Unbekannte Token und NFTs lasse ich lieber unangetastet.
Eine fantastische Rendite auf einem Bildschirm ist noch kein Gewinn.
Unaufgefordert privat auftauchender Support macht mich grundsätzlich misstrauisch.
Wenn ich bereits Geld verloren habe, schicke ich nicht noch mehr hinterher, nur weil jemand verspricht, damit mein bisheriges Geld freizugeben.
Meine 15-Sekunden-Regel
Bevor ich bei einer unerwarteten Nachricht klicke, bezahle oder etwas mit meiner Wallet unterschreibe, versuche ich inzwischen kurz innezuhalten:
Habe ich diese Nachricht überhaupt erwartet?
Ist etwas anders als sonst?
Erzeugt jemand Angst, Zeitdruck oder außergewöhnliche Vorfreude?
Kann ich die Information überprüfen, ohne diesen Link zu benutzen?
Stimmt die Domain wirklich?
Stammt ein X-Kommentar wirklich vom Originalaccount?
Was möchte meine Wallet tatsächlich von mir: Connect, Sign, Approve, Permit oder eine Transaktion?
Und vor allem:
Würde ich dasselbe auch tun, wenn ich fünf Minuten darüber nachdenke?
Mein Fazit: Zehn Sekunden Misstrauen können sehr viel Geld wert sein
Ich möchte weder auf Kryptowährungen noch auf Onlinebanking, soziale Netzwerke, Online-Shopping oder digitale Behördenwege verzichten. Dafür sind diese Dinge viel zu nützlich.
Aber ich habe mir angewöhnt, gerade dann besonders vorsichtig zu werden, wenn eine Nachricht Dringlichkeit erzeugt.
„Sofort handeln.“
„Wallet gefährdet.“
„Account wird gesperrt.“
„Airdrop endet heute.“
„Check your eligibility.“
„Vote now.“
„Daten müssen aktualisiert werden.“
Genau in diesem Moment versuche ich inzwischen, das Gegenteil zu tun: nicht sofort klicken, sondern erst kontrollieren. Ich würde gerne behaupten, dass mir meine langjährige Erfahrung im Internet und im Kryptobereich jeden Betrugsversuch sofort erkennen lässt. Das wäre nicht wahr. Ich bin selbst mehrfach darauf hereingefallen. Zuletzt erst wieder im Juli dieses Jahres.
Andererseits habe ich gerade bei der aktuellen CoinTracking-Mail gemerkt, dass meine Erfahrungen etwas verändert haben. Diesmal genügte eine kleine Unstimmigkeit – die unerwartete englische Nachricht – und ich wurde misstrauisch, bevor ich auf den Link klickte. Vielleicht ist genau das der wichtigste Grund, warum ich diesen Artikel geschrieben habe.
Betrüger brauchen nicht immer eine technische Sicherheitslücke. Manchmal brauchen sie nur den richtigen Moment: Angst, Gier, Vertrauen, Stress oder einen Link, der genau dann erscheint, wenn er zu meiner eigenen Situation passt.
Erfahrung hilft. Aber sie macht niemanden unverwundbar. Und zehn Sekunden zusätzliche Kontrolle können im Internet inzwischen sehr viel Geld wert sein.
Dieser Artikel beschreibt meine persönlichen Erfahrungen und dient der Information. Bei einem konkreten Betrugsfall können je nach Situation Bank, Kartenanbieter, betroffener Dienst, Polizei oder eine spezialisierte Beratungsstelle die richtigen Ansprechpartner sein.
Du musst angemeldet sein, um einen Kommentar abzugeben.
Zustimmung verwalten
Um dir ein optimales Erlebnis zu bieten, verwenden wir Technologien wie Cookies, um Geräteinformationen zu speichern und/oder darauf zuzugreifen. Wenn du diesen Technologien zustimmst, können wir Daten wie das Surfverhalten oder eindeutige IDs auf dieser Website verarbeiten. Wenn du deine Zustimmung nicht erteilst oder zurückziehst, können bestimmte Merkmale und Funktionen beeinträchtigt werden.
Funktional
Immer aktiv
Die technische Speicherung oder der Zugang ist unbedingt erforderlich für den rechtmäßigen Zweck, die Nutzung eines bestimmten Dienstes zu ermöglichen, der vom Teilnehmer oder Nutzer ausdrücklich gewünscht wird, oder für den alleinigen Zweck, die Übertragung einer Nachricht über ein elektronisches Kommunikationsnetz durchzuführen.
Vorlieben
Die technische Speicherung oder der Zugriff ist für den rechtmäßigen Zweck der Speicherung von Präferenzen erforderlich, die nicht vom Abonnenten oder Benutzer angefordert wurden.
Statistiken
Die technische Speicherung oder der Zugriff, der ausschließlich zu statistischen Zwecken erfolgt.Die technische Speicherung oder der Zugriff, der ausschließlich zu anonymen statistischen Zwecken verwendet wird. Ohne eine Vorladung, die freiwillige Zustimmung deines Internetdienstanbieters oder zusätzliche Aufzeichnungen von Dritten können die zu diesem Zweck gespeicherten oder abgerufenen Informationen allein in der Regel nicht dazu verwendet werden, dich zu identifizieren.
Marketing
Die technische Speicherung oder der Zugriff ist erforderlich, um Nutzerprofile zu erstellen, um Werbung zu versenden oder um den Nutzer auf einer Website oder über mehrere Websites hinweg zu ähnlichen Marketingzwecken zu verfolgen.