Revolut-Datenpanne: Wenn eine zentrale Datensammlung zur Gefahr wird
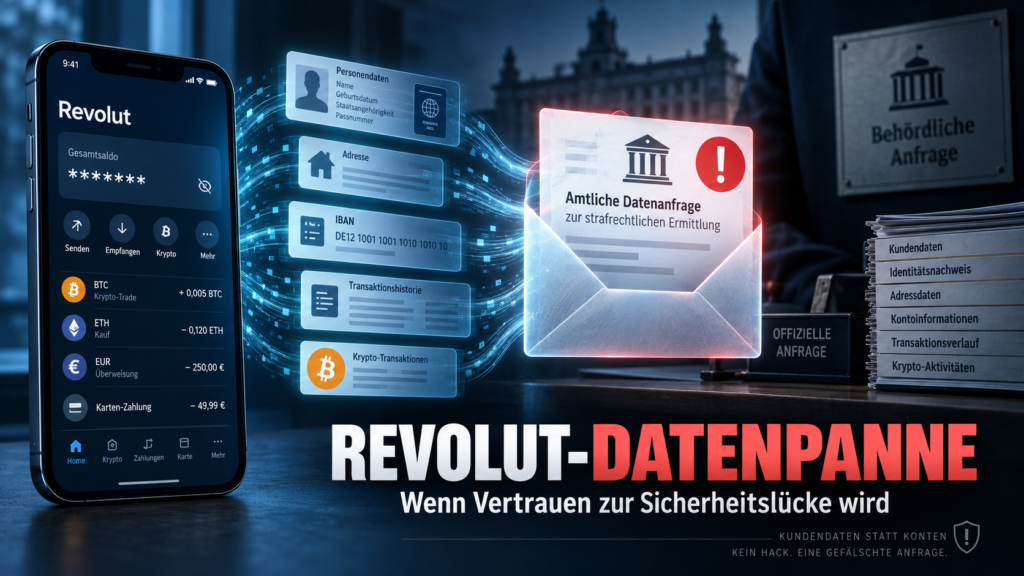
Bei Revolut sind hochsensible Kundendaten in die Hände von Kriminellen gelangt. Anders als der Begriff „Hack“ zunächst vermuten lässt, wurden offenbar nicht die zentralen Banksysteme von Revolut überwunden. Die Täter gingen einen anderen Weg: Sie verschickten gefälschte Behördenanfragen über eine tatsächlich existierende und kompromittierte E-Mail-Adresse einer italienischen Behörde. Revolut hielt die Anfragen für echt und übermittelte daraufhin umfangreiche Kundendaten.
Was bisher bestätigt ist
Revolut bestätigte, dass ein unbefugter Dritter eine legitime E-Mail-Domain einer Behörde für betrügerische Auskunftsersuchen verwendet hatte. Nach Angaben des Unternehmens waren weder die eigenen Systeme noch die Kundengelder unmittelbar betroffen.
Zu den möglicherweise weitergegebenen Daten gehören jedoch:
Namen und Geburtsdaten
Wohn- und E-Mail-Adressen
Telefonnummern
Reisepässe und Führerscheine
Bilder aus der Identitätsprüfung
IBAN und Kontoauszüge
Abhebungen und vollständige Transaktionsverläufe
Informationen über Bitcoin-Transaktionen
Revolut spricht offiziell von einer begrenzten Zahl betroffener Kunden. Medienberichte nennen rund 680 Personen. Diese genaue Zahl wurde von Revolut bisher allerdings nicht öffentlich bestätigt. Das Unternehmen erklärte, die ihm bekannten Betroffenen direkt informiert zu haben. TechCrunch
Italienische Medien berichten inzwischen, dass die verwendete E-Mail-Adresse zur Präfektur von Reggio Calabria gehört und tatsächlich von den Angreifern kontrolliert worden sein soll. Die italienische Postpolizei ermittelt. La Repubblica
Wurden auch deutsche Banken betroffen?
In sozialen Netzwerken wird bereits darüber spekuliert, ob über denselben Weg auch deutsche Banken zur Herausgabe von Kundendaten gebracht worden sein könnten. Dafür gibt es nach meiner derzeitigen Recherche keine belastbare Bestätigung.
Dass europäische Ermittlungsanordnungen grundsätzlich auch an Banken in anderen EU-Staaten gerichtet werden können, bedeutet noch nicht, dass Deutsche Bank, Commerzbank, Volksbanken, N26 oder andere Anbieter tatsächlich Daten an die Täter übermittelt haben. Die im Screenshot aufgeführte Liste zeigt lediglich Institute mit Kryptoangeboten oder entsprechenden Kooperationen – keinen Nachweis einer Datenpanne.
Solche Behauptungen sollten daher erst übernommen werden, wenn die betroffenen Banken oder zuständige Behörden sie bestätigen.
Die Folgen können weit über das Bankkonto hinausgehen
Revolut betont, dass Kundengelder und Zugangsdaten sicher geblieben seien. Das ist wichtig, bedeutet aber keineswegs, dass der Vorfall harmlos ist.
Eine Kombination aus Ausweiskopie, Adresse, Telefonnummer, Kontodaten und vollständiger Transaktionshistorie ist für Kriminelle außerordentlich wertvoll. Damit lassen sich sehr glaubwürdige Phishing-Angriffe vorbereiten. Ein Anrufer könnte beispielsweise konkrete Überweisungen, Kontobewegungen oder Bitcoin-Transaktionen nennen und dadurch den Eindruck erwecken, tatsächlich für Revolut, eine Behörde oder die Polizei zu arbeiten.
Noch gefährlicher wird es, wenn aus den Daten hervorgeht, dass eine Person größere Kryptowerte besitzt. Dann drohen nicht nur digitale Betrugsversuche, sondern möglicherweise auch gezielte Erpressungen oder Bedrohungen. Wie schnell gestohlene persönliche Informationen für überzeugende Betrugsversuche eingesetzt werden können, habe ich bereits in meinem Beitrag über Phishing und Krypto-Scams beschrieben.
Das eigentliche Problem: Alle Informationen liegen an einer Stelle
Der Vorfall zeigt für mich ein grundsätzliches Problem unserer digitalen Finanzwelt. Banken und Kryptodienstleister müssen aufgrund gesetzlicher Vorgaben zahlreiche persönliche Informationen sammeln. Neben dem Namen und der Anschrift gehören dazu häufig Ausweiskopien, Selfies, Kontoverbindungen und umfassende Transaktionsdaten.
Solange diese Daten sicher verwahrt werden, erscheint das bequem und notwendig. Gelangen sie jedoch in falsche Hände, erhalten Kriminelle nicht nur einzelne Informationen, sondern ein nahezu vollständiges Profil eines Menschen.
Dabei muss nicht einmal das besonders gut geschützte Kernsystem einer Bank gehackt werden. Es genügt unter Umständen, eine schwächere Stelle in der Kommunikations- und Vertrauenskette zu finden. Im aktuellen Fall war es offenbar ein echtes Behördenpostfach. Die technische Echtheit des Absenders ersetzte aber nicht die inhaltliche Prüfung der Anfrage.
Je mehr Daten zentral zusammengeführt werden, desto größer wird der mögliche Schaden bei einem einzigen Fehler. Genau davor habe ich auch in meinem Artikel „Wie sicher sind unsere Daten eigentlich noch?“ gewarnt.
Was betroffene Kunden jetzt beachten sollten
Wer von Revolut direkt über den Vorfall informiert wurde, sollte in nächster Zeit besonders vorsichtig sein:
Keine Auskünfte an unerwartete Anrufer geben.
Keine Transaktionen aufgrund eines Telefonats oder einer Nachricht bestätigen.
Links in angeblichen Revolut- oder Behördennachrichten nicht ungeprüft öffnen.
Kontoaktivitäten regelmäßig kontrollieren.
Verdächtige Kontaktversuche dokumentieren und melden.
Drohungen oder Erpressungsversuche sofort bei der Polizei anzeigen.
Gerade weil die Täter möglicherweise echte persönliche und finanzielle Informationen besitzen, können ihre Nachrichten ausgesprochen überzeugend wirken.
Mein Fazit
Der Revolut-Fall ist nicht nur eine gewöhnliche Datenpanne. Er zeigt, wie gefährlich eine digitale Welt werden kann, in der immer mehr persönliche, finanzielle und biometrische Informationen an wenigen zentralen Stellen gespeichert werden.
Revolut wurde offenbar nicht technisch im klassischen Sinn gehackt. Das Vertrauen in einen vermeintlich echten Behördenkanal wurde ausgenutzt. Für die betroffenen Kunden macht dieser Unterschied jedoch kaum etwas besser: Ihre Daten befinden sich möglicherweise dauerhaft in den Händen von Kriminellen.
Digitale Sicherheit besteht deshalb nicht nur aus Firewalls und Verschlüsselung. Ebenso wichtig sind klare Kontrollprozesse, Rückfragen über unabhängige Kommunikationswege und vor allem die Frage, ob wirklich jede Information dauerhaft zentral gespeichert werden muss.
Du musst angemeldet sein, um einen Kommentar abzugeben.
Zustimmung verwalten
Um dir ein optimales Erlebnis zu bieten, verwenden wir Technologien wie Cookies, um Geräteinformationen zu speichern und/oder darauf zuzugreifen. Wenn du diesen Technologien zustimmst, können wir Daten wie das Surfverhalten oder eindeutige IDs auf dieser Website verarbeiten. Wenn du deine Zustimmung nicht erteilst oder zurückziehst, können bestimmte Merkmale und Funktionen beeinträchtigt werden.
Funktional
Immer aktiv
Die technische Speicherung oder der Zugang ist unbedingt erforderlich für den rechtmäßigen Zweck, die Nutzung eines bestimmten Dienstes zu ermöglichen, der vom Teilnehmer oder Nutzer ausdrücklich gewünscht wird, oder für den alleinigen Zweck, die Übertragung einer Nachricht über ein elektronisches Kommunikationsnetz durchzuführen.
Vorlieben
Die technische Speicherung oder der Zugriff ist für den rechtmäßigen Zweck der Speicherung von Präferenzen erforderlich, die nicht vom Abonnenten oder Benutzer angefordert wurden.
Statistiken
Die technische Speicherung oder der Zugriff, der ausschließlich zu statistischen Zwecken erfolgt.Die technische Speicherung oder der Zugriff, der ausschließlich zu anonymen statistischen Zwecken verwendet wird. Ohne eine Vorladung, die freiwillige Zustimmung deines Internetdienstanbieters oder zusätzliche Aufzeichnungen von Dritten können die zu diesem Zweck gespeicherten oder abgerufenen Informationen allein in der Regel nicht dazu verwendet werden, dich zu identifizieren.
Marketing
Die technische Speicherung oder der Zugriff ist erforderlich, um Nutzerprofile zu erstellen, um Werbung zu versenden oder um den Nutzer auf einer Website oder über mehrere Websites hinweg zu ähnlichen Marketingzwecken zu verfolgen.